
Анонимный блокчейн-исследователь ZachXBT опубликовал псевдонимы пяти человек, которых подозревает в отмывании средств, украденных при недавнем взломе биржи Bitget на $387,5 млн.
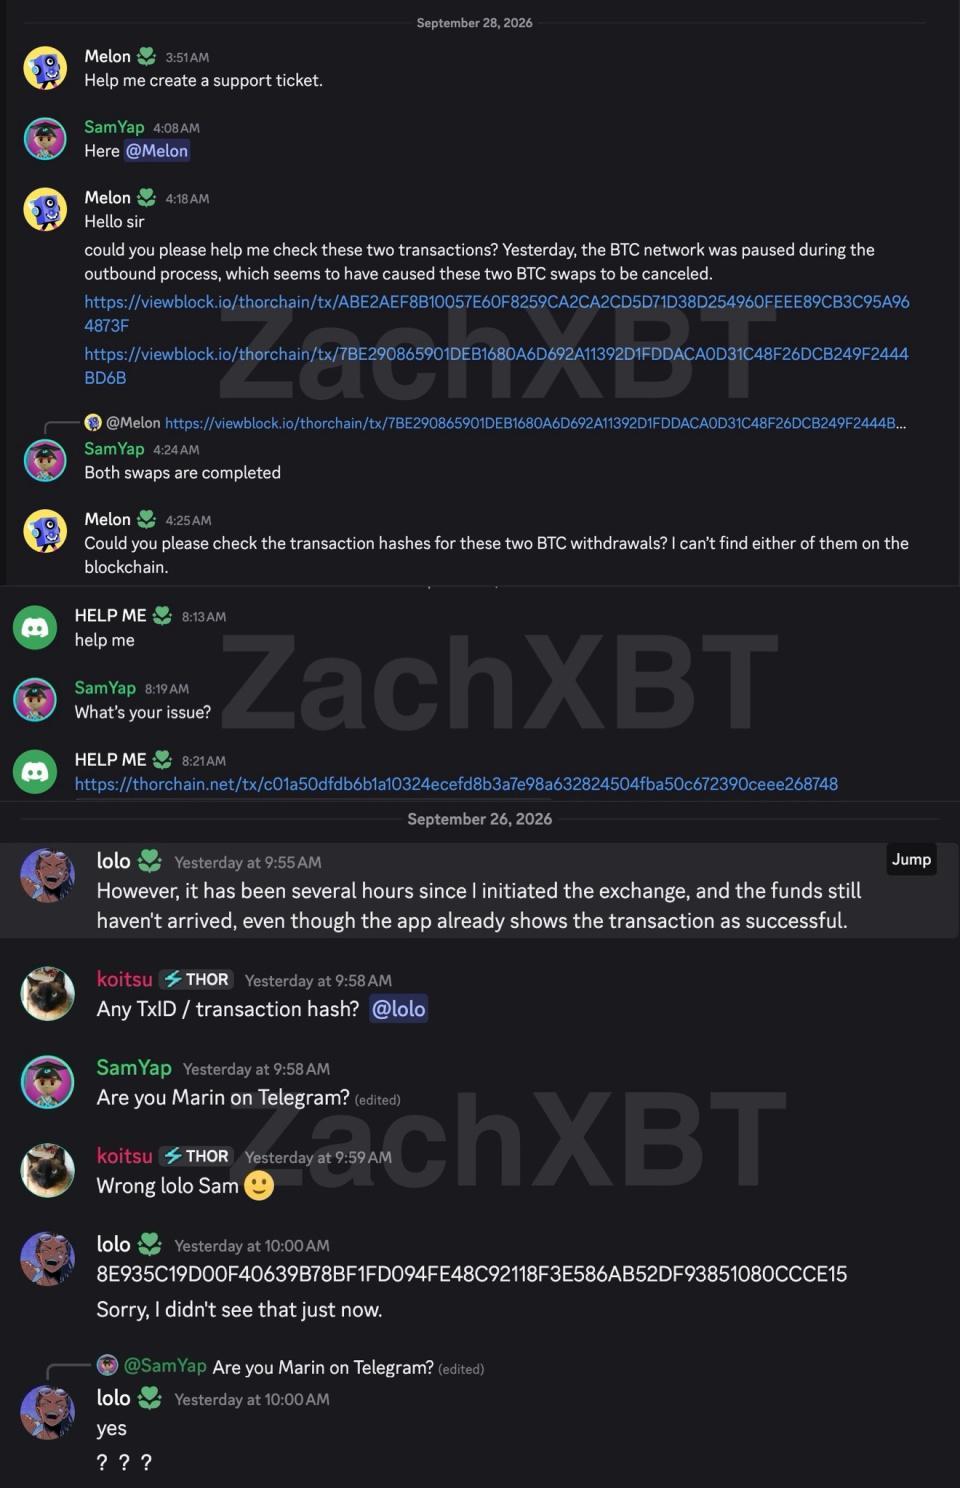
ZachXBT утверждает, что это жители Китая, работающие на хакеров из Северной Кореи. Криптодетектив отслеживает эту группу по нескольким случаев взлома и просит помочь с обработкой транзакций в публичных Discord-серверах и используемых группой телеграм-каналах. Анонимный аналитик обнародовал никнеймы участников группы:
Пользователь под псевдонимом lolo / Marin ZachXBT также связан с взломом протокола Kelp DAO на $292 млн, утверждает ончейн-сыщик.
Сейчас украденные средства перемещаются через мосты между блокчейнами, а затем попадают в миксеры. Около 4 BTC, связанных с Bitget, прошли через криптошелек Wasabi, потом были конвертированы в стейблкоины USDT, переведены в 145 ETH и снова через THORChain конвертированы в 4,59 BTC, пишет ZachXBT.
Ранее протокол THORChain отказался ограничивать операции с адресами, связанными со взломом биржи. Представители THORChain пояснили: протокол не предусматривает выборочной блокировки отдельных адресов или транзакций. Механизм приостановки работы сети рассчитан исключительно на защиту самого протокола в случае критических угроз, а не на ограничение действий конкретных пользователей. Разработчики заявили, что THORChain функционирует без централизованного контроля над участниками сети.
ZachXBT утверждает, что это жители Китая, работающие на хакеров из Северной Кореи. Криптодетектив отслеживает эту группу по нескольким случаев взлома и просит помочь с обработкой транзакций в публичных Discord-серверах и используемых группой телеграм-каналах. Анонимный аналитик обнародовал никнеймы участников группы:
- Cc, ник в Discord: cc02006;
- Jack, Discord: jack_34808;
- Melon, Discord: under0346;
- lolo / Marin, Telegram: pvpcz, Discord: losern;
- HELP ME, Discord: helpme031897.
Пользователь под псевдонимом lolo / Marin ZachXBT также связан с взломом протокола Kelp DAO на $292 млн, утверждает ончейн-сыщик.
Сейчас украденные средства перемещаются через мосты между блокчейнами, а затем попадают в миксеры. Около 4 BTC, связанных с Bitget, прошли через криптошелек Wasabi, потом были конвертированы в стейблкоины USDT, переведены в 145 ETH и снова через THORChain конвертированы в 4,59 BTC, пишет ZachXBT.
Ранее протокол THORChain отказался ограничивать операции с адресами, связанными со взломом биржи. Представители THORChain пояснили: протокол не предусматривает выборочной блокировки отдельных адресов или транзакций. Механизм приостановки работы сети рассчитан исключительно на защиту самого протокола в случае критических угроз, а не на ограничение действий конкретных пользователей. Разработчики заявили, что THORChain функционирует без централизованного контроля над участниками сети.